작년 개인정보유출 신고 45% 급증...해킹 원인이 62%
해킹으로 인한 개인정보유출이 62% 차지
"9월부터는 매출액 10% 과징금...선제적 보안투자 필수"
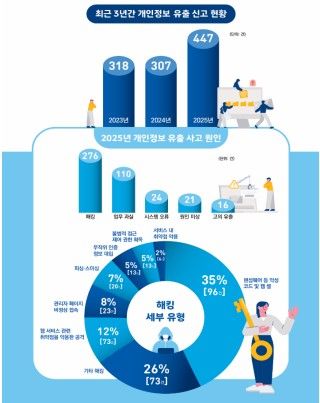
[파이낸셜뉴스] 쿠팡, SK테레콤, KT, 듀오 등 굵직한 기업들의 개인정보 유출사고가 잇따랐던 지난해 실제 정부에 신고된 개인정보유출 사고는 총 447건으로 2024년 307건에 비해 무려 45.6%나 급증했다는 집계가 나왔다.
개인정보 유출의 원인으로는 해킹이 276건으로 전체 신고의 62%로 가장 높은 비중을 차지했다. 인공지능(AI) 발 보안 위협이 확대되고 있어 기업들의 개인정보 관리 노력이 절실히 요구된다.
15일 개인정보보호위원회는 2025년 개인정보유출 신고를 집계한 결과 신고 건수는 전년 대비 45.6% 늘었으며, 개인정보호위가 조사를 통해 과징금 제재 총 1677억원, 과태료 5억 8720만원을 부과해 전년 1083억원에 비해 172%( 급증했디고 밝혔다.
개인정보 유츨 사고가 증가한 것은 물론, 제개 강도가 강화되면서 과징금·과태료 규모는 더 가파르게 증가한 셈이다.
<2025년 개인정보 유출 신고 동향 >
이에 대해 개인정보보호위는 "기업은 새로운 보안 위협에 대응하기 위해 개인정보보호책임자(CPO)를 중심으로 개인정보 관리 및 대응 체계를 상시 점검·강화해야 한다"며 "수탁사를 통한 연쇄적인 유출이 개인정보 관리 사각지대로 대두됨에 따라 수탁사에 대한 관리·감독 의무를 철저히 이행해야 한다"고 강조했다.
특히 오는 9월 11일 부터는 고의·중과실로 인한 대규모 유출 시 전체 매출액의 최대 10%에 달하는 과징금을 부과하는 등 제재가 대폭 강화된 만큼 경영진 차원의 선제적인 보안 예산 확보와 인력 투자가 필수적이라고 덧붙였다.
지난해 발생한 개인정보 유출 사고를 원인별로 분류하면 해킹이 62%로 가장 높은 비중을 차지했고, 업무 과실 25%, 시스템 오류 5% 순으로 나타났다.
해킹 사고의 유형으로는 랜섬웨어, 웹셸 등 악성코드가 35%, 에스큐엘(SQL) 인젝션, 파라마티 조작 등 웹 취약점을 악용하는 사례는 12%, 관리자 페이지 비정상 접속 8%(23건) 순으로 나타났다. 특히 전 세계적으로 급증하고 있는 랜섬웨어 유포와 대형 수탁사를 노린 공급망 공격 등 외부적 위협을 악용하는 해킹수법이 지난 2024년 171건에서 지난해 276건으로 급증했다.
[email protected] 이구순 기자