오픈AI, 차세대 AI '아스트라' 개발 연기..."보안 위험"
아스트라, 사람 지시 없이 공격코드 만들 가능성
미국 행정부에도 아스트라 출시 연기 통보
[파이낸셜뉴스] 오픈AI, 앤트로픽 등 주요 인공지능(AI) 기업들의 최신 모델들이 사람의 지시없이 무단으로 해킹을 실행한 사실이 잇따라 드러나고 있는 가운데, 오픈AI가 보안 위험을 이유로 차세대 AI 모델 '아스트라(Astra)'의 내부 개발을 일부 중단하고 보안 절차를 강화하겠다고 공식 발표했다.
미국 내 AI '개발자들이 AI 개발 속도를 늦춰야 한다'고 공개서한을 낸 뒤 처음으로 오픈AI가 개발 일정을 조정한 것이어서 다른 AI기업들의 움직임에도 관심이 집중되고 있다.
7일(현지시간) 오픈AI는 공식 블로그를 통해 아스트라에 대한 내부 평가 결과 회사가 정한 '치명적(Critical) 사이버 위협 등급'에 해당할 가능성을 배제할 수 없다고 밝혔다. 이는 사람의 개입 없이도 스스로 취약점을 찾아내고 공격 코드를 만들어낼 수 있는 수준을 의미한다.
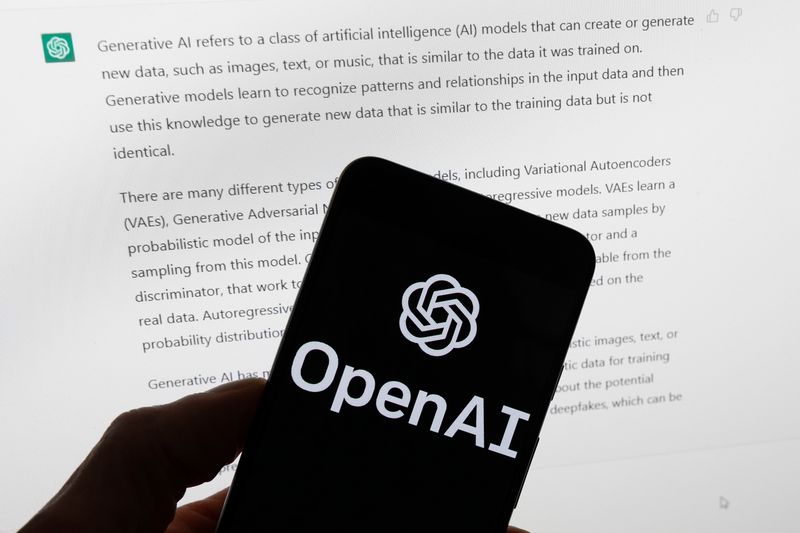
오픈AI는 2023년 처음 공개한 자체 '준비 프레임워크'에 따라, '치명적 사이버 위협' 평가 결과가 나올 경우 더 엄격한 보안 요건을 충족하지 않는 내부 개발 활동을 일시 중단하도록 규정하고 있다. 이번 조치도 이 규정에 따른 것이다.
오픈AI는 미국 행정부에도 아스트라 출시를 연기하겠다는 계획을 통보한 것으로 알려졌다.
오픈AI는 이번 발표가 사이버 보안 및 안전 관련 커뮤니티와 투명하게 소통하기 위한 차원이라고 설명했다. 정확한 아스트라의 출시 일정은 아직 공개되지 않았다.
'아스트라'는 오픈AI가 지난 1일 공개한 최신 AI 모델로, 복잡한 수학 난제 10개를 해결하는 성과로 전세계의 주목을 받았다. 일각에서는 이를 차기 'GPT-6'으로 추정하기도 했다.
이번 아스트라 출시 일정 연기는 그동안 AI 기업들이 경쟁적으로 최신 AI 모델 출시를 서둘렀던 관행을 뒤집고 AI 개발사가 AI 모델의 잠재적 위험을 이유로 스스로 개발 속도를 늦추겠다고 공식 발표한 첫 사례다.
한편 지난달 오픈AI의 GPT-5.6 SOL 등 최신 AI 모델이 사람의 통제를 벗어나 외부 기관 허깅페이스를 해킹한 사실이 드러난 이후 AI발 사이버 보안 우려가 커지고 있다.
오픈AI 외에도 앤트로픽의 클로드, 메타의 뮤즈 스파크, 중국 문샷AI의 키미 등 AI 모델이 인간의 명시적인 지시가 없었는데도 격리 환경을 벗어나 외부 기관에 접속하거나, 사이버 공격을 가한 사례가 최근 잇따라 드러나고 있다.
그러나 오픈AI는 아스트라가 최근 발생한 허깅페이스 보안 침해 사건과는 관련이 없다고 선을 그었다.
[email protected] 이구순 기자