파수 AI, AI 데이터 유출 대응 전략 공개
CSK 2026 참가, AI 보안 전략 제시
클로드·챗GPT·제미나이 입력 정보 실시간 차단
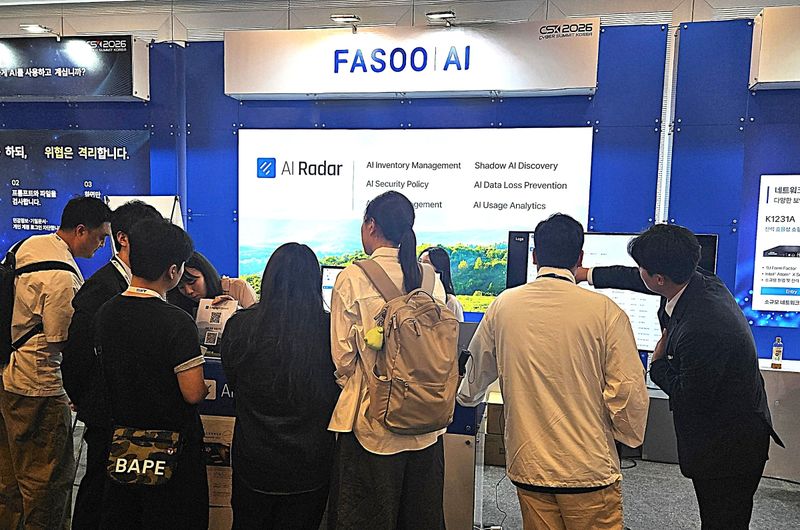
[파이낸셜뉴스] 파수 AI가 생성형 인공지능(AI) 활용 과정에서 발생할 수 있는 기업 기밀과 개인정보 유출을 막는 AI 보안 전략을 공개했다. 챗GPT·클로드·제미나이 등 AI 서비스로 민감정보가 흘러나가는 것을 실시간 탐지·차단하는 데 초점을 맞췄다.
파수 AI는 국가정보원과 국가보안기술연구소가 지난 17일 코엑스에서 개최한 '사이버 서밋 코리아(CSK) 2026'에 참가해 AI 보안 플랫폼과 데이터 보안 전략을 선보였다고 21일 밝혔다.
CSK는 국제사회와 사이버 위협에 공동 대응하기 위해 마련된 글로벌 사이버 안보 행사다. 올해 행사는 지난 16일부터 18일까지 '연결된 세상, 함께하는 보안'을 주제로 열렸다.
파수 AI는 행사 부스에서 생성형 AI 사용 과정에서 발생할 수 있는 실제 정보 유출 사례와 대응 방안을 소개했다. 특히 개인정보와 조직별 민감정보를 실시간으로 검출·차단하는 'AI 정보유출방지(DLP)'를 전면에 내세웠다.
AI DLP는 클로드와 챗GPT, 제미나이 등 생성형 AI 서비스의 프롬프트에 입력되는 기업 기밀이나 개인정보를 탐지해 외부 유출을 방지하는 솔루션이다. AI 기반 자연어처리(NLP)와 딥러닝 기술을 활용해 문맥을 파악하고 개인정보뿐 아니라 제품·기술 관련 기밀정보까지 폭넓게 검출한다. 공공기관의 국가망보안체계(N2SF) 정책에 따른 보안등급(CSO)을 기반으로 한 데이터 검출도 지원한다.
파수 AI는 글로벌 보안 전문가들을 대상으로 AI 활용을 위한 데이터 라이프사이클 전반에서 정보 유출을 차단하는 다층적 보안 전략도 소개했다. 임직원이 복사·붙여넣기나 화면 캡처 등을 통해 중요 데이터를 생성형 AI 서비스에 입력하는 등 AI 확산과 함께 새로운 정보 유출 경로가 늘고 있다는 설명이다.
이에 데이터 암호화를 비롯해 복사·붙여넣기 및 화면 캡처 제어, 스크린·화면 워터마크 삽입, 파생 파일에 대한 일관된 보안 정책 적용 등 AI 활용 전 과정에 걸친 통제가 필요하다고 강조했다.
손종곤 파수 AI 상무는 "자사는 조직 내 다양한 환경에서 여러 방식으로 이뤄지는 AI 활용을 가시화하고, 멀티 레이어 보안 전략과 확장된 보안 통제로 고객의 AI 보안 역량 강화를 지원한다"고 설명했다.
[email protected] 최혜림 기자