금융권 연쇄 해킹에 새마을금고도 뚫렸다…고객정보 유출 10곳으로 늘어
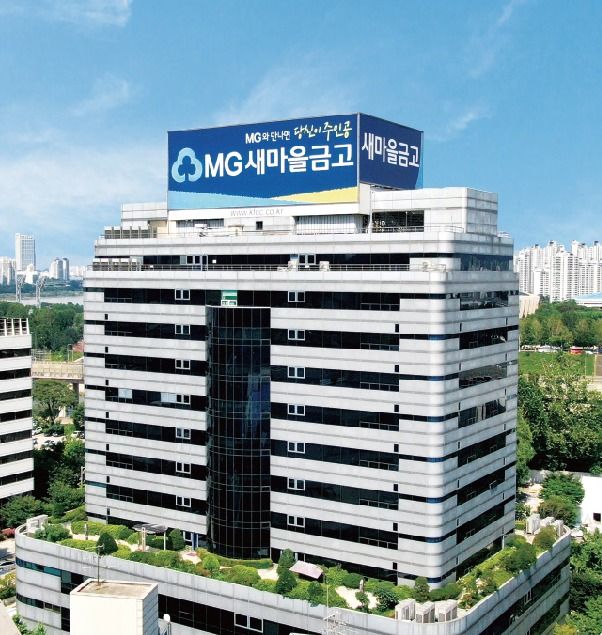
(서울=뉴스1) 김도엽 기자 = 최근 금융권을 강타한 연쇄 해킹 사태로 새마을금고에서도 고객정보 400여 건이 유출됐다. 고객정보 유출이 확인된 금융사는 10곳으로 늘었으며, 은행·저축은행·캐피탈·온라인투자연계금융업(온투업)에 이어 상호금융업권까지 보안망이 뚫린 것으로 나타났다. 새마을금고는 1차 해킹 공격을 차단했지만 2차 공격에는 방어에 실패한 것으로 파악됐다.
새마을금고중앙회는 13일 임진우 신용공제대표이사 명의로 사과문을 내고 "개인신용정보 보호를 위해 최선의 노력을 다해왔으나 일부 고객의 정보가 유출된 사실을 인지했다"라고 밝혔다.
새마을금고는 1차 공격에는 침입 시도를 차단했으나 2차 공격에는 방어에 실패한 것으로 파악됐다. 유출 사실을 인지한 후 해커가 접속한 해당 IP와 우회 접속한 IP를 차단하고 홈페이지 취약점 점검 및 보완 조치를 수행했다는 것이 중앙회 측의 설명이다. 다만 이번 공격에 사용된 IP 주소는 앞서 금융권 연쇄 해킹에 활용된 IP와 다른 것으로 파악됐다. 새마을금고 측은 한국인터넷진흥원(KISA)에 사고를 신고했으며, 동일 공격 세력의 소행인지는 아직 확인되지 않았다.
현재까지 파악된 유출 정보는 400여건이다. 개인별로 차이가 있으나 △고객번호 △이름 △암호화된 주민번호 △계좌번호 △생년월일 △휴대폰번호 △집전화번호 △회사전화번호 △집 주소 △회 사주소 △이메일주소 △잔액이 유출된 것으로 확인됐다.
새마을금고를 포함해 금융권에 대한 해킹 공격으로 정보 유출이 확인된 곳은 현재까지 10곳이다. 앞서 KB국민·신한·하나·BNK부산은행에 이어 예가람·웰컴저축은행, 현대캐피탈, 피에프씨테크놀로지스(PFCT)·모우다 등에서 고객정보 등이 유출됐다.
새마을금고 측은 유출이 확인된 고객에게 문자를 통해 개별 통지하고 있으며 홈페이지를 통해 유출 여부 및 유출 항목을 확인할 수 있도록 조치했다. 정보 유출이 확인된 고객에게 피해 사실을 알리는 한편 2차 피해가 발생할 경우 전액 보상할 예정이다.
임 대표는 "이번 사고를 엄중하게 받아들이고 정보 보호 체계와 관리 절차 전반을 점검하는 한편 보안 시스템을 강화해 유사한 사고가 재발하지 않도록 최선을 다하겠다"라며 "공제회원 여러분께 심려를 끼쳐드린 점 다시 한번 진심으로 사과드리며 개인정보 보호와 공제회원의 권익 보호에 더 책임 있는 자세로 임하겠다"라고 밝혔다.