'AI해킹 홍역' 앓는 은행권 "로그인 깐깐하게, 해외IP 접속 차단"
기업銀, 모바일OTP 인증 도입
우리銀, 웹사이트 2차인증 추가
농협·신한·하나銀도 보안 강화
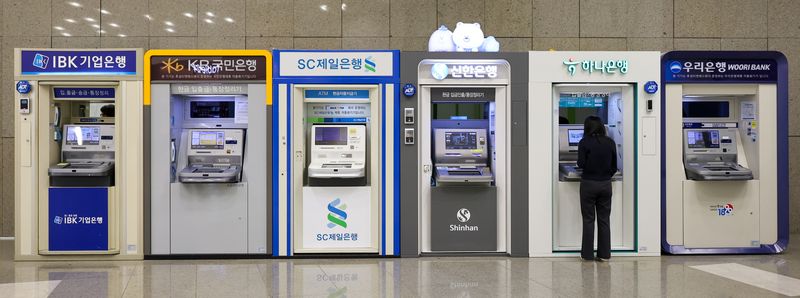
금융권을 강타한 해킹 사고 이후 은행권을 중심으로 인증절차 강화가 확산되고 있다. 외부 접속 시 모바일 일회용비밀번호(OTP) 인증 절차를 도입하거나 은행 연계 사이트까지 2차 인증을 추가하고, 해외 인터넷주소(IP)는 접속을 전면 차단하는 등 보안 강화에 비상이 걸렸다.
14일 금융업계에 따르면 인공지능(AI)을 활용한 해킹 시도가 잇따르면서 은행들은 보안담당 부서를 중심으로 보안과 인증 절차를 강화하고 있다.
기업은행은 지난 12일부터 인증 관련 업무매뉴얼을 수정했다. 기존 은행 밖에서 은행 시스템에 로그인 시 직원 번호와 비밀번호를 1회 인증하면 됐는데 2차 인증을 추가했다. IBK직원인증 앱에서 모바일OTP 인증을 받도록 한 것이다.
기업은행은 공지를 통해 "최근 금융권 전반에서 외부 접속 경로를 통한 유출 사고가 발생함에 따라 사전 예방 중심의 보안 강화 조치가 필요하다"면서 "이번 조치는 내부정보 보호 및 접속자 본인 확인 강화를 위해 부득이하게 시행하는 것이니 직원들의 양해를 부탁한다"고 밝혔다.
또 기업은행은 각 부서장에게 공문을 보내 오는 16일까지 개인정보 등을 관리하는 엔터프라이즈 아키텍처 관리 시스템(EAMS)의 접근 권한 및 접속 기록을 점검한 뒤 보고하도록 했다. 특히 개인정보를 내려받은 경우 해당 사유를 확인한 뒤 부서장 결재를 맡도록 했다. 기업은행 관계자는 "지난 2017년부터 매달 1회씩 정기적으로 개인정보를 다루고 있는 시스템에 대해서 집중 전수조사를 하고 있다"고 설명했다.
이 밖에도 기업은행은 지난 12일부터 보안성 검토 이행 여부 점검 절차를 강화했다. 기존 보안성 검토(감독기관 검토 결과)에 추가로 공통보안대책 준수 여부를 확인하도록 제도를 바꾼 것이다.
우리은행도 내부 방송국인 '채널W' 웹사이트의 보안을 지난 8일부터 강화했다. 최근 은행권을 강타한 정보유출 사고가 은행 자체 시스템이 아닌 외부 시스템과 연계된 이른바 '뒷문'에서 발생한 만큼 관련 서비스의 보안을 강화한 것이다. 우리은행은 채널W 로그인 시 2차 인증을 추가하고, 해외 IP 접속을 차단했다.
NH농협은행은 지난 6일 고객정보보호부장 명의 공문을 통해 '임직원 유의사항'을 안내했다. 메일과 문자 확인 시 '해킹 시도' 여부를 주의하고, 이상 징후 발견 시 신속하게 연락하라는 것이다.
신한은행 해킹사고 직후인 지난 1일 산업은행 보안담당관(안전관리부장)도 '보안업무 관련 당부드리는 글'을 전 직원에게 보냈다. 각 지점의 부점장을 중심으로 실질적인 보안업무를 수행하라는 게 골자다.
하나은행도 보안 시스템을 강화했다. 통합보안관제 경보 수준을 높이고, 외부에 노출된 서비스를 전수점검하고 있다. 하나은행 관계자는 "AI 보안 도구를 활용해 점검하고, 응용프로그램환경(API)을 통한 이상행위 차단을 강화했다"며 "유사 사고를 막기 위해 외부 전문가가 참여하는 전담팀을 꾸려 은행 내부 시스템에 대한 긴급 점검을 완료했다"고 말했다.
KB국민은행 역시 사이버 보안 위협에 대한 대응 체계를 강화하고 있다. 국민은행은 전체 DMZ 영역 시스템을 대상으로 보안 취약점 점검을 완료했으며, 외부에 공개된 업무 서버 대상으로도 전수 점검도 마쳤다. 또한 통합 보안관제의 사이버 위협 대응 단계를 '관심'에서 '경계'로 2단계 격상했다. 국민은행은 정보 유출 고객의 2차 피해를 예방하기 위해 이상금융거래탐지시스템(FDS)을 통한 집중 모니터링도 실시하고 있다.
[email protected] 이현정 박문수 기자






