몸집 커진 만큼 개인정보 한가득… 보안 사각 놓인 보험대리점
보험 판매부문 GA 영향력 확대
병력·소득 등 민감 정보 취급 증가
전자금융거래법 미적용 대상
금융사고 책임서 한발 빗겨나
보험업법 개정 통해 규제 필요
보험대리점(GA)이 보험 판매시장의 영향력을 날로 키우며 개인신용정보를 대량 취급하지만 법 테두리 바깥에 있어 금융시장 정보보호의 사각지대로 떠올랐다. 최근 금융권을 중심으로 인공지능(AI) 해킹 사고가 본격화되면서 GA발 정보유출 사고 가능성이 상존한다는 지적이다.
20일 생명보험협회에 따르면 지난 8월 기준 전체 생명보험 신계약(62만6537건) 중 대리점 비중은 50.9%(31만8976건)로 집계됐다. 3년 전인 2023년 동월(41.0%)보다 10%p가량 높아졌다. 보험 판매 부문에선 대형 GA들이 중·소형 보험사보다 영향력이 크다고 평가되는 이유다.
GA가 단순한 보험 판매 창구를 넘어 고객 상담부터 계약 체결까지 담당하면서 다루는 정보의 양도 함께 불어나고 있다. 이름, 연락처뿐 아니라 소득, 병력 등 보험 심사 관련 정보까지 GA를 거치게 돼 민감도 역시 높다.
이에 반해 보안 시스템은 미흡하다는 게 보험업계 시각이다. GA 업계에 대한 일률 규제가 없는 만큼 사실상 회사 자율에 맡기고 있다는 것이다. 초대형 GA 중 하나인 인카금융서비스 정보보호 인력도 올해 1.6명으로 금융 및 보험업 평균(25.9명)에 한참 못 미친다.
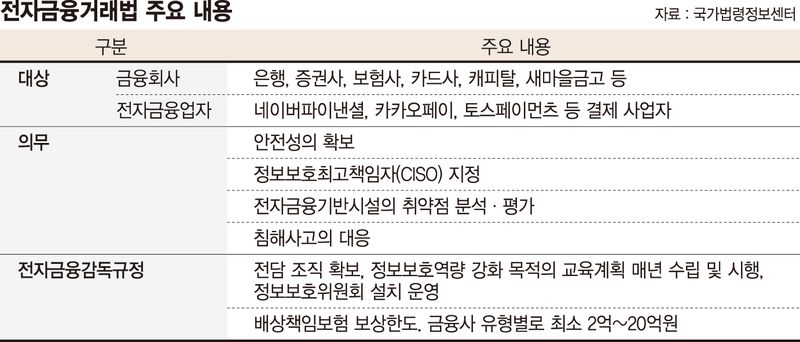
금융 사고에 따른 책임도 약하다. 현행 전자금융거래법(전금법)은 금융사 또는 전자금융업자가 정보보호최고책임자(CISO)를 지정하도록 일괄 규정하고 있다. 안전성 확보, 전자금융기반시설의 취약점 분석·평가, 침해사고 대응 등의 책무가 주어진다. 하지만 GA는 보험업법상 보험대리점으로, 전금법 적용 대상이 아니다. 따라서, 전금법에 따른 전자금융감독규정상 정보처리시스템 및 전자금융업무 관련 전담 조직 확보, 교육계획 수립 및 시행, 정보보호위원회 설치 운영 등 세부 규칙도 이행 의무가 없다.
물론 GA업계 보안 수준을 끌어올리는 작업은 이뤄지고 있다. 지난 8월 금융보안원은 '보험사-GA 정보보안 협의체'를 발족해 정보보안 역량을 강화하기로 했고, 지난해 14곳에 이어 올해 9월 대형 GA 11곳이 추가로 금융보안원 회원으로 가입하기도 했다. 하지만 보험사들은 금융사에 준하는 규모, 취급 정보량 등을 감안하면 GA를 전금법 대상에 편입시켜야 한다는 입장이다. 보험판매전문회사 제도화가 추진되고 있는 만큼 그에 걸맞은 규제가 동반돼야 한다는 논리도 있다.
다만 GA들은 부담이 크다는 입장이다. GA 관계자는 "설계사가 주를 이루고 있어 보험사와 조직 구조가 다른데다, 대형 이상과 그 외 법인 간 규모 차이가 크기 때문에 일괄적으로 규제 안으로 넣는 것은 무리"라고 주장했다.
굳이 전금법에 편입돼야 할 이유가 없다는 반론도 있다. 전금법 적용 기준은 회사의 크기, 개인정보 취급 규모가 아닌 '전자지급수단을 통한 결제 등 여부'인 만큼 GA는 관련성이 떨어진다는 것이다.
실제 증권사는 이용자가 직접 해당 애플리케이션 등에서 매매 대금 결제를 하기 때문에 회사 규모와 관계 없이 전금법 적용 대상이지만, 자산운용사나 GA는 고객이 직접 해당 회사의 시스템에 접속해 이체·결제 등 전자금융업무를 하지 않는다는 이유로 전금법 적용 대상에서 빠져있다.
금융권 관계자는 "대규모 GA의 경우 CISO 지정은 정보통신망법 등으로도 규정하고 있다"면서도 "보험업법이나 금융소비자보호법 등을 개정하는 게 실질적인 규제 효과를 낼 수 있을 것"이라고 말했다.
[email protected] 김태일 기자