[단독] 원본 막아도 복제·변종 50개 확산…中 AI 해킹도구 '아르텍스' 한국어판까지 등장
원본 깃허브 저장소 비공개에도 복제·재배포 확산
한국어 현지화 변종 5개…일부 공개 저장소서 배포
웹 취약점 공격·권한 상승 도구 등 기능 확장 정황
"특정 도구 탐지보다 공격 단계별 대응 강화해야"
[파이낸셜뉴스] 국내 금융권 해킹에 활용된 것으로 추정되는 중국산 인공지능(AI) 침투 도구 '아르텍스(ARTEX)'의 복제본과 파생 변종이 최소 50개에 달하는 것으로 파악됐다. 한국어로 현지화된 변종도 5개 확인되면서 원본 소스코드가 비공개로 전환된 이후에도 AI 기반 침투 도구가 다양한 형태로 확산하고 있다는 우려가 나온다.
21일 파이낸셜뉴스 취재와 안랩 시큐리티 인텔리전스 센터(ASEC) 분석을 종합하면 현재까지 확인된 아르텍스 복제본과 파생 변종은 50개 이상이다. 원본 소스코드를 활용한 재배포와 기능 수정이 이어지면서 변종 수는 앞으로 더 늘어날 가능성이 있다.
아르텍스는 대규모언어모델(LLM)을 활용해 취약점 탐색과 침투 테스트 등을 자동화하는 중국산 AI 기반 자율 침투 도구로, 앞서 국내 금융권을 겨냥한 사이버 공격에 활용된 정황이 포착된 바 있다. 이후 원본 깃허브 저장소가 비공개로 전환됐지만, 이미 외부에 복제된 코드를 기반으로 다양한 파생 프로그램이 계속 유통되고 있는 것으로 나타났다.
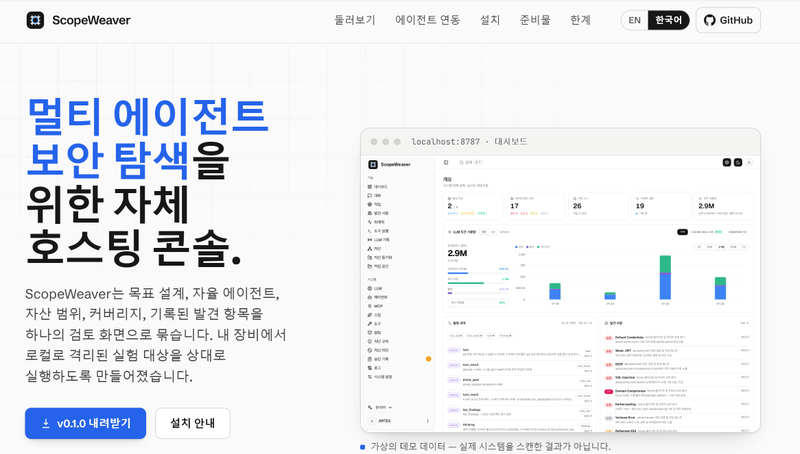
특히 한국어로 현지화된 아르텍스 변종도 5개 확인됐으며, 일부는 관련 깃허브 저장소까지 공개된 상태다. 한국어뿐 아니라 중국어와 일본어, 러시아어, 프랑스어 등 다양한 언어로 현지화된 변종도 유통되고 있다. 대표적인 파생 프로그램으로는 △ScopeWeaver △Tangora PTaaS △Horda △Meze △AegisLoop △Bob Research Labs 등이 있으며, 이중 일부는 일반 검색엔진을 통해서도 접근할 수 있는 것으로 파악됐다.
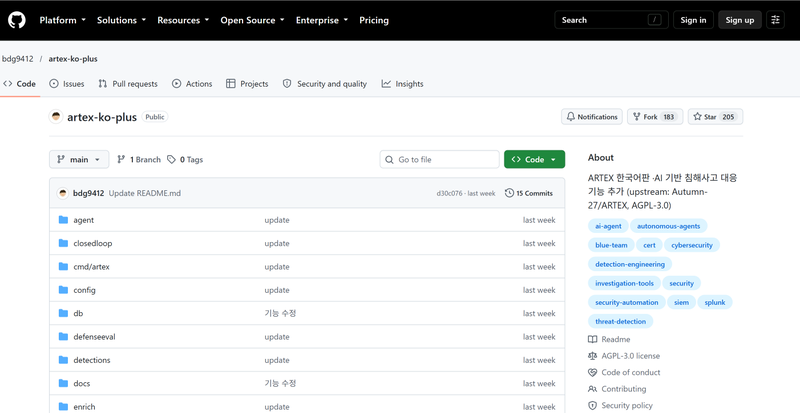
안랩 ASEC에 따르면 아르텍스 변종들은 기존 프로그램의 이름이나 사용자 인터페이스(UI)를 바꾸는 데 그치지 않고 목적에 따라 기능을 추가하거나 수정하는 양상을 보였다. 파생 프로그램 중 하나인 'Bob Research Labs'에서는 전자상거래 플랫폼의 원격 코드 실행 취약점(CVE-2026-75650)을 악용한 정황과 감염된 시스템에 원격 명령을 내릴 수 있는 악성코드 관련 파일이 발견됐다.
다른 공개 디렉터리에서도 SQL 인젝션과 크로스사이트 스크립팅(XSS) 등 웹 취약점 공격 도구와 시스템의 관리자 권한 등을 확보하는 데 쓰이는 권한 상승 도구가 다수 확인됐다. 아르텍스 운영자들이 공격 목적과 단계에 맞춰 필요한 기능을 결합하는 방식으로 도구를 변형하고 있는 것으로 분석된다.
다만 아직까지 변종으로 인한 공격 성공 여부나 구체적인 피해 사례는 확인되지 않았다. 또 복제본과 변종 중에는 정상적인 보안 연구나 모의침투를 목적으로 개발된 프로그램도 포함돼 있어 존재만으로 악의적인 활용을 단정하기는 어렵다.
그럼에도 한국어로 이용할 수 있는 프로그램이 공개적으로 유통되면서 국내 이용자의 접근과 활용이 한층 쉬워질 수 있다는 우려가 제기된다. 기존 소스코드를 활용해 기능을 수정하거나 새로운 프로그램으로 재배포할 수 있다는 점에서 악의적인 목적으로 활용될 가능성도 배제하기 어렵다.
안랩 ASEC 관계자는 "아르텍스 원본 깃허브 저장소는 현재 기준으로 공개적으로 접근할 수 없는 상태이지만, 저장소가 사라지기 전 이미 코드가 널리 복제됐다"며 "기업은 아르텍스 자체의 탐지 여부에만 집중하기보다 초기 침투, 권한 상승, 내부 이동, 지속성 확보, 명령·제어(C2) 통신 등 공격 전 과정에 걸쳐 방어 체계를 점검할 필요가 있다. 각 단계에서 발생하는 공격 징후를 탐지하고 대응할 수 있도록 보안 체계를 종합적으로 운영해야 한다"고 설명했다.
[email protected] 최혜림 기자