비드래프트 ‘치토스’, 금융보안원 17개 평가기준 대응 모듈 구축
내년 금융권 AI 레드티밍 공식 기준 선제 대응
치토스 엔진 기반 웹 취약점 진단 서비스도 공개
[파이낸셜뉴스] 금융권의 인공지능(AI) 도입 확대로 보안 검증 기준이 강화되는 가운데, 금융보안원의 신규 보안 평가 지침에 전면 대응하는 점검 솔루션이 나왔다.
AI 보안 전문기업 비드래프트(대표 김민식)는 자사 보안 점검 엔진 ‘치토스(Chitos)’가 금융보안원의 ‘금융분야 AI 에이전트 보안 평가기준’ 17개 점검항목 전체에 대응하는 모듈을 구축했다고 29일 밝혔다.
금융보안원이 이달 발표한 평가기준은 6개 분야 17개 점검항목으로 구성된다. 2026년 시범 검증을 시작으로 2027년부터 금융권 AI 레드티밍(모의 해킹 공격을 통한 보안 취약점 점검)의 공식 기준으로 적용될 예정이다. 특히 17개 항목 중 8개는 에이전트 실행 계층의 신규 위협 요소로, 목표 무결성 확보와 연쇄 실패 방지, 도구 권한 제어, 샌드박스 격리, 에이전트 간 통신 보안, 인적 승인 체계 등을 집중 검증한다.
치토스는 해당 17개 항목에 대해 자동 점검 10개, 부분 자동 6개, 통제 점검 1개로 구성된 전용 모듈을 마련했다. 고객사 시스템에 영향을 주지 않는 ‘읽기 전용(Read-Only)’ 방식으로 내부망에서 직접 수행되며, 점검 완료 후에는 위협 시나리오 분석과 3단계 개선 가이드, 규제 조항 매핑 등을 포함한 진단 리포트를 산출한다.
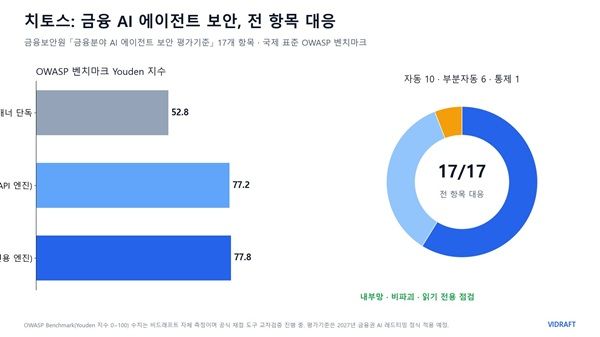
해당 엔진은 보안 정확도 지표인 국제 공개 벤치마크 ‘OWASP Benchmark’ 자체 측정에서는 77.8점(100점 만점, Youden 지수 기준)을 기록했다. 비드래프트 측은 기존 코드 스캐너 단독 구동 시 52.8점이던 점수가 AI 검증층을 통한 오탐(False Positive) 60% 차단 효과로 77점대까지 개선됐다고 설명했다. 특히 외부 API 연동 엔진(77.2점)과 내부망 설치형(온프레미스) 자체 거대모델 엔진(77.8점) 간 성능 격차가 없어, 망분리 규제를 적용받는 금융 및 공공기관 환경에서도 데이터 외부 유출 없이 동등한 수준의 진단이 가능하다.
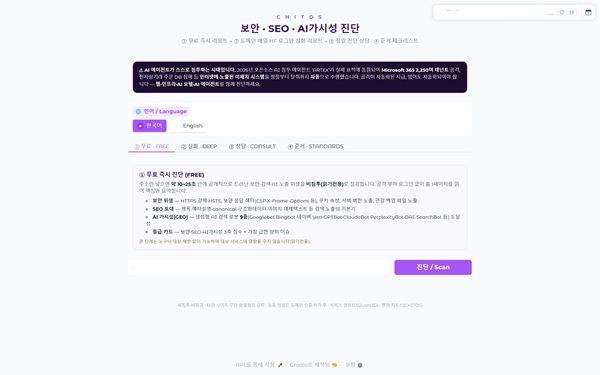
이와 함께 비드래프트는 치토스 엔진을 기반으로 한 웹 취약점 진단 서비스 ‘FreeWeb Security SCAN’(운영 퀀트ID)도 공개했다. 로그인과 공격 없이 웹사이트 주소 입력만으로 보안 헤더, HTTPS 적용 상태, 이메일 위조 방지 설정, 9대 주요 AI 크롤러 접근 허용 여부 등을 1분 안에 점검해 결과를 제공한다.
비드래프트 관계자는 “2027년 금융권 AI 레드티밍 기준 본격 적용을 앞두고 기관 내부망에서 안정적으로 구동되는 점검 솔루션 수요가 커지고 있다”라며 “망분리 환경에 최적화된 온프레미스 엔진을 앞세워 금융 및 공공 시장의 AI 보안 검증 수요에 대응할 것”이라고 말했다.
[email protected] 김현선기자