[테크톡노트] 공식 경로로 받았는데 악성코드…AI 공급망의 허점
AI 모델 연동 도구 라이트LLM, 변조된 버전 유포 정상 버전 교체 외에 인증정보 노출 여부도 점검 필요
[테크톡노트] 공식 경로로 받았는데 악성코드…AI 공급망의 허점
AI 모델 연동 도구 라이트LLM, 변조된 버전 유포
정상 버전 교체 외에 인증정보 노출 여부도 점검 필요
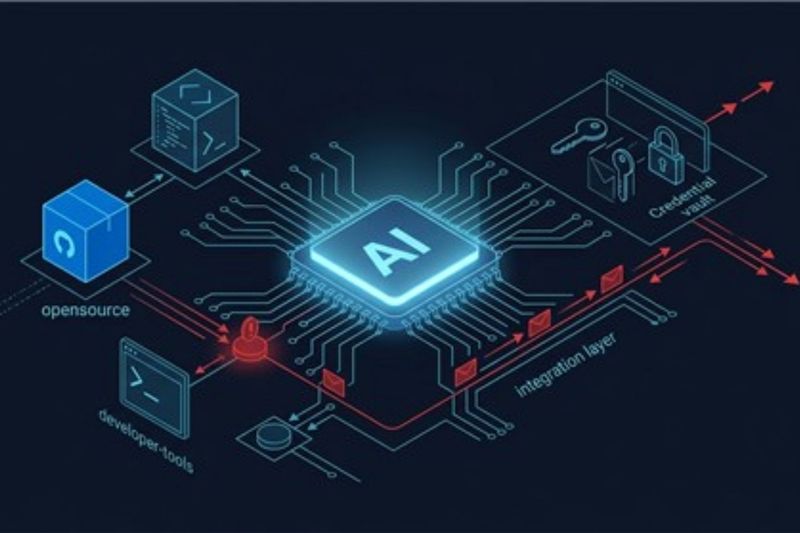
(서울=연합뉴스) 권하영 기자 = 공식 배포 경로에서 내려받은 인공지능(AI) 개발 도구에 악성코드가 숨어드는 공급망 공격이 잇따르고 있다.
여러 AI 모델을 연결하는 소프트웨어부터 AI 개발에 쓰이는 오픈소스까지 공격 통로로 악용되면서 기업의 인증정보 등이 노출될 위험이 커지고 있다.
AI 모델 자체의 안전성을 검증하는 데 더해 이를 연결하고 개발·운영하는 소프트웨어의 배포 과정과 구성요소까지 살펴야 한다는 보안 과제가 부각되고 있다.
◇ AI 연결 도구 뚫은 해커…공식 배포망 악용
7일 보안업계에 따르면 지난달 21일 글로벌 AI 모델 연동 도구 '라이트LLM(LiteLLM)'의 공식 소프트웨어 배포망이 해킹돼 악성코드가 포함된 1.107.0 버전이 유포되는 사건이 발생했다.
라이트LLM은 오픈AI의 GPT와 앤트로픽의 클로드, 구글의 제미나이 등 여러 AI 모델을 하나의 인터페이스로 호출하고 관리할 수 있도록 지원하는 오픈소스 소프트웨어다.
기업이 여러 AI 모델을 활용하는 과정에서 각각의 서비스를 개별적으로 연결하지 않고도 모델 호출과 비용 관리, 요청 분산 등을 통합적으로 처리할 수 있도록 돕는다.
이번 공격에서는 해커가 라이트LLM의 공식 배포 과정을 침해해 인증정보 탈취와 원격 코드 실행 기능을 불러오는 악성코드를 정상 소프트웨어에 삽입했다.
이에 따라 이용자가 공식 배포 저장소에서 감염된 소프트웨어를 내려받거나 업데이트하는 과정에서 악성코드에 노출될 수 있었다.
LiteLLM 개발사는 "악성코드가 포함된 버전을 배포 저장소에서 회수하고 이전 버전은 모두 안전하다"고 밝혔다. 별도로 제공되는 비공개 기업용 버전도 이번 공격의 영향을 받지 않았다고 설명했다.
다만 악성 버전을 이미 설치해 실행한 환경에서는 인증정보가 탈취됐을 가능성이 있어 소프트웨어를 정상 버전으로 교체하는 것 외에 추가적인 보안 점검이 필요하다.
해외 보안업체 위즈(Wiz)는 문제가 된 악성 패키지가 약 4만9천회 다운로드된 것으로 추정했다.
◇ 공격 경로 다양해져…AI 개발 전 과정 보안 중요
이처럼 AI 개발에 활용되는 소프트웨어가 공급망 공격의 통로로 악용된 사례는 LiteLLM에 국한되지 않는다.
2024년 12월에는 객체 탐지 등 컴퓨터 비전 분야에서 활용되는 AI 소프트웨어 '울트라리틱스(Ultralytics)'의 공식 파이썬 패키지 배포 과정이 침해돼 암호화폐 채굴 악성코드가 유포됐다.
2022년 12월에는 AI 개발 프레임워크 '파이토치(PyTorch)'의 일부 개발 버전이 악성 의존성 패키지에 노출되는 사건이 발생했다. 공격자는 정상 패키지와 이름이 같은 악성 패키지를 배포해 이용자 시스템의 정보 탈취를 시도했다.
이들 사건은 공격 경로와 목적에 차이가 있지만 AI 개발 생태계를 구성하는 소프트웨어와 모델 파일 등이 사이버 공격에 악용될 수 있다는 공통점이 있다.
특히 LiteLLM과 같은 모델 연동 도구는 여러 AI 서비스의 접점에 위치한다는 점에서 보안상 중요성이 크다.
이번 사건 역시 AI 모델 자체의 취약점을 악용한 것이 아니라 모델을 연결하는 소프트웨어의 배포 체계를 공격했다는 점에서 이러한 위험을 보여준다.
소프트웨어 공급망 공격은 AI 등장 이전부터 존재해 온 해킹 수법이지만, 생성형 AI 서비스가 다양한 외부 모델과 오픈소스·개발 도구를 결합하는 방식으로 구축되면서 기존 공급망 보안 문제가 AI 개발·운영 환경에서도 중요한 과제로 떠오르고 있다.
AI 모델 자체의 안전성 검증뿐 아니라 개발·운영에 활용되는 외부 소프트웨어의 무결성 확인과 오픈소스 구성요소 관리, 인증정보 접근 권한 최소화 등 공급망 전반을 고려한 보안 대응이 필요하다는 지적이다.
[email protected]
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>