패치 배포 닷새 뒤에도 94% 미적용… 내부망은 ‘사각지대’ [마이너스데이, 생존이 된 보안]
<1> 해결책 나와도 현실은 외면
PHP 패치 배포한지 3주 됐어도
2800만개 취약 서비스 노출 여전
기술지원 종료된 구형 SW 방치
기업 내부장비 27%는 종류도 몰라
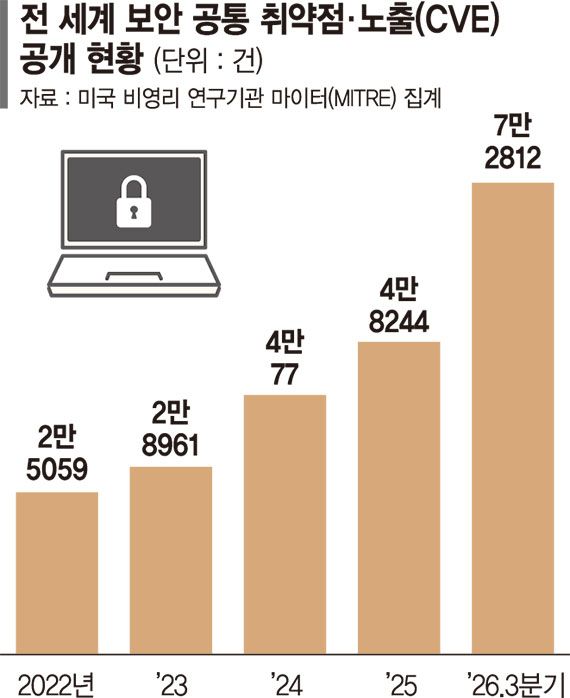
보안취약점을 해결할 패치가 나와도 기업 현장에서는 신속한 대응이 어려운 구조적 문제가 드러나고 있다. 최근 웹 프로그래밍 언어 PHP의 보안취약점이 공개된 지 3주 가까이 지났지만, 취약한 버전을 사용하는 서비스가 여전히 2800만개를 넘는 것으로 나타났다. 기술지원이 종료된 구형 소프트웨어가 방치되고, 기업 내부 장비조차 제대로 파악되지 않으면서 보안패치가 나와도 사이버 공격에 노출되는 상황이 반복되고 있다.
9일 보안업계에 따르면 취약점이 공식 공개되기 전부터 공격이 시작되는 '마이너스데이' 위협이 현실화하면서 기업의 보안 대응 속도가 더욱 중요해지고 있다. 하지만 상당수 기업은 구형 소프트웨어와 관리 사각지대에 놓인 장비 등으로 인해 취약점이 공개된 이후에도 빠른 조치에 어려움을 겪고 있다.
■패치 나와도 취약 서비스 2800만개
최근 발견된 웹 프로그래밍 언어 PHP의 보안취약점 'PHP2Shell' 사태는 기업의 보안 대응이 얼마나 더딘지를 보여준다. PHP는 웹사이트와 온라인 서비스 개발에 널리 쓰이는 프로그래밍 언어다. 보안업체 OX시큐리티가 취약점을 해결할 패치가 배포된 지 닷새 뒤 PHP가 사용된 서비스 약 199만개를 분석한 결과 94%가 여전히 패치되지 않은 버전을 사용하고 있었다.
패치 배포 3주 가까이 지난 시점에도 취약한 서비스는 광범위했다. 인터넷 자산 분석업체 센시스가 이날 공개한 집계에 따르면 지난 10월 21일 취약점 공개 이후 취약한 버전을 사용한 이력이 있는 PHP 서비스는 약 4753만개였다. 이 가운데 9일 기준 2805만개가 여전히 취약한 버전을 사용하고 있었다.
취약한 서비스가 남아 있는 이유도 제각각이다. 약 500만개는 보안패치가 제공됐지만 수정 이전 버전을 사용하고 있었다. 나머지 약 2300만개는 공식 기술지원이 종료된 PHP 8.1 이하 구형 버전이었다. 패치가 나와도 적용하지 않은 경우와 공식적인 업데이트 지원 자체가 끝난 경우가 함께 존재하는 셈이다.
특히 기술지원이 종료된 소프트웨어는 새로운 취약점이 발견돼도 공식 보안 업데이트를 받을 수 없다. 단순히 패치를 적용하는 것으로 해결할 수 없어 소프트웨어를 교체하거나 시스템을 개편해야 하는 경우도 발생한다. 오래된 시스템일수록 보안취약점이 장기간 방치될 위험이 큰 이유다.
문제는 이런 구형 소프트웨어가 기업 내부망 곳곳에도 사용되고 있다는 점이다. 지니언스가 자사 네트워크접근제어(NAC) 플랫폼에 축적된 글로벌 고객사 장비 데이터를 분석한 결과 PHP 구동장비의 96%가 PHP2Shell 취약점에 직접 노출된 것으로 파악됐다. 취약 장비 중 78%는 PHP 8.1 이하 버전이었으며, 2018년 지원이 종료된 PHP 5.x 이하 버전도 48%에 달했다.
취약점 영향 버전을 사용하는 장비는 일반 서버뿐 아니라 CCTV·영상저장장치, 보안 솔루션, 사물인터넷(IoT) 기기 등 다양했다. 특히 조사 대상의 27%는 장비 종류조차 식별되지 않았고, 89%는 외부 인터넷 검색엔진 스캐너로 접근할 수 없는 사설 인터넷프로토콜(IP) 대역에 위치해 있었다.
■패치 어려운 구형 장비, 망 분리로 보완
이처럼 구형 소프트웨어가 다양한 장비에 설치돼 있는 데다 일부 장비는 종류조차 식별되지 않아 기업들은 취약점 관리에 어려움을 겪고 있다. 이에 내부망의 장비와 소프트웨어 현황을 정확히 파악하고, 패치 적용이 어려운 시스템에는 외부 접근 제한과 내부망 분리 등 별도의 보호 조치를 병행해야 한다는 지적이 나온다.
안랩 관계자는 "사용 중인 PHP 버전에 대해 공급업체 또는 배포판에서 제공하는 보안패치나 백포트패치(최신 버전의 보안 수정사항을 구형 버전에도 적용하는 패치) 적용 가능 여부를 확인하고, 가능한 경우 즉시 적용해야 한다"며 "웹 서버가 침해되더라도 피해가 커지지 않도록 데이터베이스 접근 권한 최소화, 내부 네트워크 분리, 중요자산에 대한 접근 통제 강화 등 기본적인 보안 통제를 함께 적용해야 한다"고 말했다.
[email protected] 최혜림 기자