인제대 학생·직원 개인정보 2만4000여건 유출…서버 외부 공격
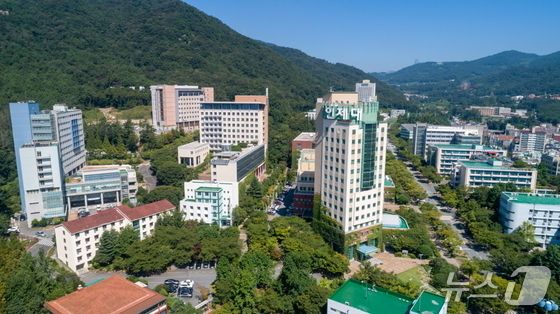
(김해=뉴스1) 박민석 기자 = 경남 김해 인제대학교의 학생과 직원 개인정보 2만 4011건이 수업 운영 사이트 관련 서버에 대한 외부 공격으로 유출된 것으로 확인됐다.
15일 인제대에 따르면 대학은 지난 12일 교육부로부터 침해사고 탐지 사실을 통보받고 개인정보 유출 사고를 인지했다.
외부 공격을 받은 곳은 대학이 수업 운영을 위해 사용하는 '플립러닝 클래스' 전용 사이트 관련 서버다.
유출된 개인정보는 학생과 직원들의 학번과 사번, 성명, 이메일 주소, 휴대전화 번호 등 총 2만 4011건이다.
다만 비밀번호와 주민등록번호, 여권번호, 운전면허 번호, 외국인등록번호 등 고유 식별정보 및 민감정보는 유출되지 않은 것으로 확인됐다. 예비 신입생 등 입시 대상자의 개인정보도 유출 대상에 포함되지 않았다.
대학은 사고를 인지한 직후 관련 서버의 네트워크 접속을 차단하고 개인정보 유출 범위와 침해사고 흔적 등을 조사했다. 관련 자료는 교육부에 제출했다.
또 개인정보 유출 신속대응팀을 구성하고 긴급 대응 회의를 열었다. 추가 피해를 막기 위한 보안 조치와 함께 플립러닝 클래스 관련 시스템을 점검하고 폐쇄하기로 했다.
대학은 유출된 개인정보가 보이스피싱이나 스미싱 등 2차 피해에 악용될 가능성이 있다고 보고 학생과 직원들에게 주의를 당부했다.
개인정보 유출 여부는 대학이 마련한 조회 서비스를 통해 확인할 수 있다.
인제대는 지난 13일 대학 누리집에 게시한 사과문을 통해 "이번 사고로 심려를 끼쳐드린 점 깊이 사과드린다"며 "유사한 사고가 재발하지 않도록 개인정보 보호 및 보안 관리체계를 재점검하고 강화하겠다"고 밝혔다.