윤호중 "정부 시스템, AI 이용한 해킹 시도 아직 없었다" [2026년 국감]
"정부망·인터넷망 분리…외부 공개 영역에 해킹 시도"
행안부 산하 KLID 웹메일선 6GB 데이터 탈취
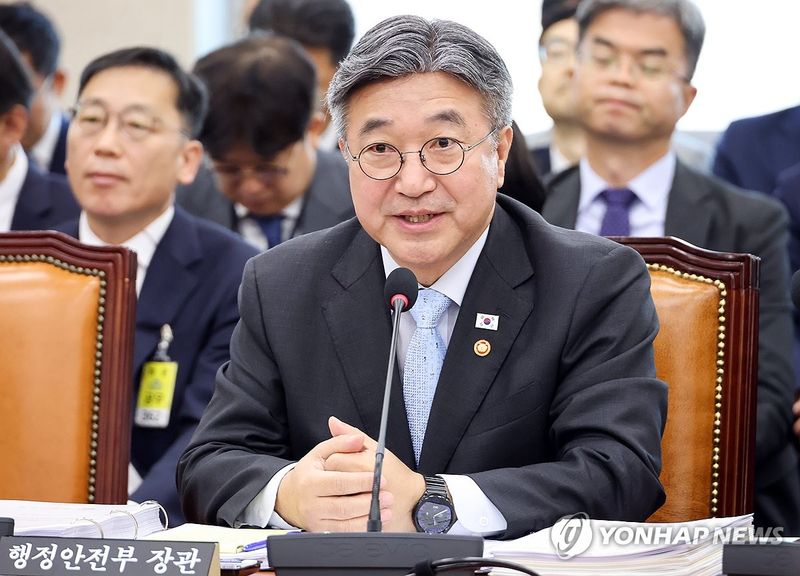
[파이낸셜뉴스] 윤호중 행정안전부 장관은 6일 "모든 정부 시스템에는 아직까지 인공지능(AI)을 이용한 해킹 시도는 없었다"고 밝혔다. 금융권에서 AI를 이용한 것으로 추정되는 정보유출 사고가 잇따르면서 공공 부문의 AI 해킹 가능성에도 관심이 커진 가운데 정부 시스템에서는 관련 시도가 확인되지 않았다는 설명이다.
윤 장관은 이날 국회 행정안전위원회의 행안부 국정감사에서 정춘생 조국혁신당 의원이 지난 8월 발생한 '정부24' 해킹이 AI에 의한 것인지, 사람에 의한 것인지를 묻자 보충 답변을 통해 이같이 말했다.
윤 장관은 "정부망은 일반 인터넷망과 망 분리 정책에 의해 완전히 분리돼 있고 일반에 공유되고 있는 부분이 약간 있을 뿐"이라며 "그 부분에 대해 주로 해킹 시도가 있는데 AI를 통한 해킹 시도는 지금까지 없었다는 점을 분명히 말씀드린다"고 밝혔다.
앞서 정 의원은 정부24 해킹과 관련해 행안부의 해킹 사실 공지가 충분하지 않았고 개별 통지도 이뤄지지 않았다고 지적했다. AI를 이용한 해킹이 확산할 가능성에 대비해 정부 차원의 대응책을 마련해야 한다는 주문도 내놨다.
이날 국감에서는 행안부 산하 한국지역정보개발원(KLID)의 웹메일 해킹 사고도 도마에 올랐다. 최근 개발원 웹메일이 해킹돼 약 6GB 규모의 데이터가 탈취된 일이다. 이광희 더불어민주당 의원은 개발원이 2018년 이메일 시스템을 구축하면서 제거했어야 할 취약 프로그램을 그대로 뒀고, 이 프로그램이 8년 뒤 해커에게 악용됐다고 지적했다.
이에 대해 우정민 한국지역정보개발원장은 "지금이 정보보호에 가장 취약한 시기라고 본다"며 "개발원에서도 중요한 시스템들을 운영하고 있어 임원 직속으로 정보기획단을 창설했다"고 답했다. 이어 "취약점 점검을 상시적으로 할 예정"이라고 말했다.
[email protected] 이보미 기자