"네 정보 다 알아" 연락에 속지 마세요…빗썸, 사기 예방 캠페인
[파이낸셜뉴스] 이름과 연락처, 심지어 예전에 쓰던 비밀번호 일부까지 정확히 말하는 상대라도 믿을 수 없는 시대가 됐다. 금융당국에 따르면 인공지능(AI) 해킹 침해가 확인된 금융회사는 이달 14일 기준 16곳, 확인된 유출 규모는 약 10만 건이다. 가상자산업권도 포함됐다. 유출된 정보는 이제 사기범이 신뢰를 얻는 '밑천'으로 다시 쓰이고 있다. 16일 가상자산업계에 따르면 빗썸은 10월 정보보호 캠페인의 일환으로 '유출된 개인정보를 악용한 2차 사기' 피해 예방 캠페인을 진행한다. 최근 금융권 보안 사고를 비롯해 여러 서비스에서 개인정보 유출이 이어지면서, 유출된 정보를 다시 악용하는 맞춤형 사이버 범죄가 급증한 데 따른 조치다.
사기범들은 '고객님의 정보가 유출되어 보상 대상입니다', '보안 점검을 위해 계정 확인이 필요합니다' 같은 문구로 접근한다. 이때 이름·휴대전화번호·이메일 주소는 물론 과거 주문번호나 이용 서비스명, 과거에 사용한 비밀번호 일부까지 함께 제시해 '이미 내 정보를 알고 있는 사람'처럼 행세한다. 실제로는 피싱 사이트 접속이나 원격제어앱 설치, 자금 이체를 유도한다.
이런 수법에 속으면 본인인증 정보와 신분증·계좌 정보는 물론, 가짜 로그인 페이지를 통해 입력한 인증번호까지 통째로 유출될 수 있다. 특히 공격자는 유출된 비밀번호를 다른 서비스에 반복 대입해 계정을 탈취하거나, 대환대출을 빙자해 선입금을 요구하는 등 금전 피해로 직결되는 것으로 나타났다.
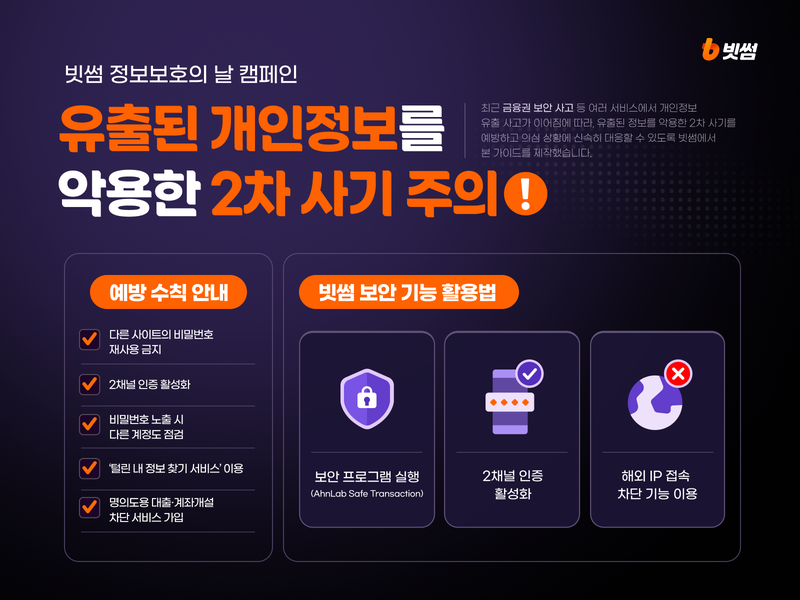
이에 빗썸은 '상대방이 개인정보를 알고 있다는 사실이 공식 연락의 증거가 될 수 없다는 점'을 강조하며, 안전한 계정 관리를 위한 '실천 수칙'을 안내했다.
우선 명의도용이나 피해 보상, 보안 점검을 이유로 연락을 받더라도 문자·이메일·메신저에 포함된 링크는 누르지 말고, 평소 쓰던 공식 앱이나 공식 홈페이지에서 직접 확인해야 한다. 정보가 구체적일수록 더 그럴듯해 보이지만, 확인 주체는 반드시 본인이어야 한다.
또 다른 사이트에서 사용 중이거나 임시로 발급받은 비밀번호는 재사용하지 말고, 빗썸에서만 쓰는 고유한 비밀번호로 설정하는 것이 안전하다. 비밀번호 노출 관련 연락을 받았다면 같거나 비슷한 비밀번호를 쓰는 다른 서비스도 함께 바꿔야 한다. 개인정보보호위원회와 한국인터넷진흥원이 운영하는 '털린 내 정보 찾기 서비스'에서 아이디·비밀번호의 불법 유통 여부를 조회해볼 수 있다.
안전한 거래를 원한다면 빗썸이 공식 제공하는 '2채널 인증'처럼 검증된 보안 기능을 활용하는 것이 권장된다. 2채널 인증은 아이디·비밀번호 로그인 이후 추가 인증을 한 번 더 거치는 기능으로, 비밀번호가 유출되더라도 계정 탈취를 효과적으로 차단한다. 빗썸은 비정상 로그인 시도를 즉시 인지할 수 있는 '해외 IP 접속 차단' 기능도 제공한다. 키보드 입력 보호·피싱 차단·메모리 해킹 방지를 지원하는 '안랩 세이프 트랜젝션(AhnLab Safe Transaction)' 보안 프로그램도 함께 운영한다.
이미 정보를 입력했거나 설치 파일을 실행했다면 즉시 네트워크 연결을 끊어야 한다. 이후 감염되지 않은 별도 기기에서 빗썸 비밀번호 변경, 2단계 인증 재설정, API 키 삭제, 출금 주소 화이트리스트 점검 등 계정 보호 조치를 해야 한다. 이상 거래가 확인되면 빗썸 투자자보호센터로 즉시 신고할 수 있다.
빗썸 관계자는 "개인정보는 한 번 유출되면 시간이 지난 뒤에도 다시 악용될 수 있어, 상대방이 내 정보를 알고 있다는 이유만으로 신뢰해서는 안 된다"며 "앞으로도 빗썸은 고객이 안심하고 거래할 수 있는 환경을 조성하기 위해 보안 기능을 지속적으로 강화하고 예방 캠페인을 확대해 나갈 것"이라고 밝혔다.
[email protected] 한영준 기자