"뚫는 법부터 찾았다"...PHP 취약점 등장하자 '공격 도구' 관심 ↑
PHP 취약점 공개 후 관련 저장소 급증
깃허브 이용자 관심 공격 도구에 집중
"방어 도구도 주의…공식 패치 우선"
[파이낸셜뉴스] 전 세계 웹사이트에서 널리 사용되는 프로그래밍 언어 PHP의 중대 보안 취약점이 공개되자 이를 악용할 수 있는 공격 코드가 빠르게 확산하고 있다. 관련 소스코드가 공유된 깃허브에서는 이용자 관심도의 85%가 공격 관련 저장소에 집중된 것으로 나타났다. 보안업계는 공격 코드 뿐 아니라 안전성이 검증되지 않은 방어 도구도 새로운 보안 위협이 될 수 있다며 주의를 당부했다.
■PHP 취약점 공개에 공격 코드 확산…이용자 관심 85% 집중
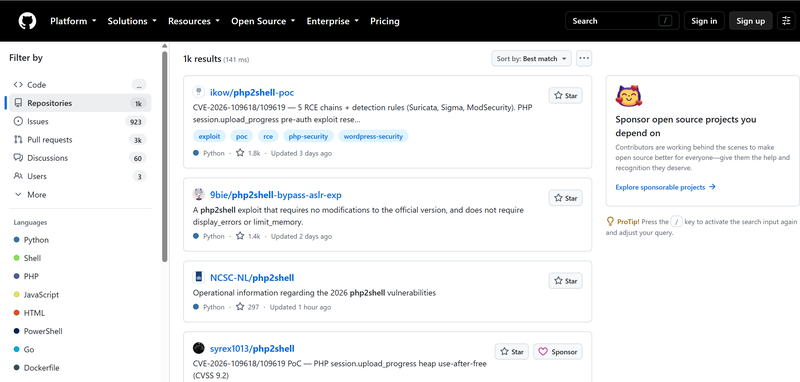
26일 보안업계에 따르면 안랩이 지난 22일 소스코드 공유 플랫폼 깃허브에서 'php2shell'을 검색해 관련도가 높은 순서로 노출된 상위 저장소 100개를 분석한 결과, 96개가 PHP 취약점이 공개된 지난 21일 생성된 것으로 나타났다. 100개 중 99개는 최근 공개된 PHP 취약점 2건(CVE-2026-109618·CVE-2026-109619)과 관련된 내용을 담고 있었다. 깃허브 저장소는 개발자들이 프로그램 코드와 관련 파일 등을 보관·관리하는 공간이다.
100개 중 방어 관련 저장소는 46개로 공격 관련 저장소(36개)보다 많았지만, 이용자들의 관심은 공격 관련 저장소에 쏠렸다. 깃허브에서 관심도를 나타내는 '스타' 1394개 중 1178개가 공격 관련 저장소에 집중됐다. 특히 공격 가능성을 검증하는 개념증명(PoC)·익스플로잇 저장소 27개에 1158개가 몰린 반면, 방어 관련 저장소가 받은 스타는 148개에 그쳤다.
이번 분석은 상위 100개 저장소 만을 대상으로 한 것으로, PHP 관련 저장소는 이보다 더 많은 것으로 나타났다. 이에 더해 PHP 취약점도 추가로 공개되고 있다. PHP 개발팀은 지난 23일 세 번째 취약점(CVE-2026-115560)을 공개했다. 특정 설정이 충족된 환경에서만 발생하는 제한적 취약점이지만, 향후 새 취약점이 추가로 발견되거나 이를 악용하는 공격 코드가 확산할 가능성도 배제할 수 없다.
■안랩, PHP 취약점 공격 재현…무분별한 방어 도구 설치 경고
실제로 안랩은 공개된 PoC 코드를 참고한 재현 테스트를 통해 PHP 취약점 2건(CVE-2026-109618·CVE-2026-109619)과 관련한 원격 명령 실행 가능성을 국내 보안업체로서는 유일하게 확인했다. 테스트에서는 공격 대상 서버가 공격자 PC에 연결돼 웹 서비스 계정 권한으로 명령을 실행할 수 있다는 점을 검증했다.
안랩은 자사 엔드포인트 위협 탐지·대응(EDR) 솔루션과 확장 위협 탐지·대응(XDR) 솔루션이 PHP 서비스에서 발생하는 의심 행위를 탐지해 보안 관리자가 대응 및 재발 방지 대책을 수립할 수 있도록 지원한다고 설명했다.
취약점 악용 가능성이 확인되면서 보안 조치 필요성이 커졌지만, 방어 도구를 무분별하게 사용하는 것도 위험할 수 있다는 지적이 나온다. 일부 임시 보안 조치 프로그램은 서버 전체의 PHP 설정을 변경하기 위해 최고 관리자 권한인 '루트' 권한을 요구하기 때문이다. 도구의 기능을 충분히 검증하지 않고 실행하면 보안 조치를 위한 작업이 새로운 공격 경로가 될 가능성도 있다.
전문가들은 공식 보안 패치 적용과 서버 접근 제한 등 추가 보안 조치가 필요하다고 강조한다. 안랩 관계자는 "우선적으로 취해야 할 조치는 PHP를 수정 버전으로 업데이트하는 것"이라며 "패치 적용이 어려운 경우에는 인터넷으로부터의 직접 접근을 제한하고 외부 노출을 최소화하는 조치를 고려해야 한다"고 설명했다.
이어 "웹 방화벽(WAF)을 통해 공격 시도를 탐지·차단하고, 웹 서버 및 WAF 로그를 지속적으로 모니터링해 메모리 부족(OOM) 오류, 예기치 않은 프로세스 실행 등 침해 징후를 점검할 필요가 있다"며 "웹 서버가 침해되더라도 피해가 확산되지 않도록 데이터베이스 접근 권한 최소화, 내부 네트워크 분리, 중요 자산에 대한 접근 통제 강화 등 기본적인 보안 통제를 함께 적용해야 한다"고 말했다.
[email protected] 최혜림 기자