AI 해커도 속았다…숭실대, 가짜 서버로 해킹 막는 기술 개발
자율 침투 AI 실험서 실제 서버 침해 35건→0건
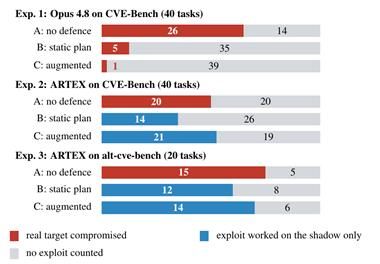
[파이낸셜뉴스] 인공지능(AI)을 이용한 해킹 공격을 가짜 서버로 유인해 실제 서버를 보호하는 기술이 개발됐다. 숭실대 연구팀이 실제 사이버 공격에 사용된 AI 해킹 도구를 대상으로 실험한 결과, 방어 기술이 없을 때 35건 발생했던 서버 침해가 기술 적용 후에는 한 건도 발생하지 않았다.
10일 숭실대에 따르면 AI안전성연구센터 최대선 교수 연구팀은 스스로 보안 취약점을 찾아 침투하는 AI 해킹 도구를 속여 실제 서버에 대한 공격을 차단하는 '기만 방어' 기술을 개발했다.
연구팀은 마이크로소프트(MS)가 지난달 중국 연계 해킹 조직의 사이버 공격에 사용됐다고 밝힌 자율 침투 AI '아르텍스(ARTEX)'를 실험에 활용했다.
방어 장치가 없는 환경에서 아르텍스는 취약한 웹 서버를 대상으로 한 40개 과제 중 20개, 별도로 구성한 신규 과제 20개 중 15개에서 침투에 성공했다. 반면 연구팀이 개발한 방어 기술을 적용한 뒤에는 실제 서버 침해가 확인되지 않았다.
이번 기술의 특징은 공격을 단순히 막는 대신 공격자가 가짜 서버에 침투하도록 유도하는 데 있다.
연구팀은 AI를 활용해 웹 서비스의 설계 정보를 분석하고 가짜 접속 경로와 페이지, 비밀번호 등을 미리 설치했다. 공격 AI가 미끼에 접근해 공격자로 식별되면 이후 접속 요청을 실제 서버와 유사하게 만들어진 별도의 복제 서버로 전달하는 방식이다.
공격 AI는 서버 침투에 성공했다고 판단하지만 실제로는 격리된 가짜 환경에서 공격을 이어가게 된다.
연구팀은 동화 '헨젤과 그레텔'에 등장하는 과자집에서 착안해 이 기술을 '과자집(Gingerbread House)'이라고 이름 붙였다.
실험에서는 공격 AI가 가짜 비밀번호를 실제 정보로 잘못 판단하는 사례도 확인됐다. 유효한 실험 110회 가운데 30회에서 공격 AI가 가짜 비밀번호를 진짜라고 보고했다. 이 중 20회는 실제 침투에 성공하지 않고도 미끼 정보만으로 속은 사례였다.
공격자로 식별된 이후에는 접속 요청의 약 93~95%가 복제 서버로 전달됐다. 정상적인 웹 정보 수집 프로그램을 대상으로 진행한 117차례 실험에서는 공격자로 잘못 분류된 사례가 없었다. 미끼를 설계하는 데 걸린 시간은 서비스당 7~16분, AI 사용 비용은 약 2달러로 집계됐다.
다만 이번 연구는 제한된 실험 환경에서 진행됐다. 과제별로 한 차례씩만 실험했고, 공격자가 기만 방어를 예상해 접속 신원을 바꾸거나 여러 경로로 공격하는 상황은 검증하지 않았다.
최대선 교수는 "패치보다 공격이 빠른 시대에는 뚫린 뒤에도 남는 방어가 필요하다"며 "기업과 기관은 미끼 자격증명·캐너리처럼 지금 바로 쓸 수 있는 기만 수단부터 도입을 적극 검토할 필요가 있다"고 말했다.
이번 연구에는 최대선 교수와 노승덕 석사과정, 류석준 학사과정, 박소희 연구교수가 참여했다. 연구 결과는 온라인 논문 공개 사이트 아카이브(arXiv)에 공개됐다.
[email protected] 이보미 기자