"AI에도 신원 부여해야" 라온시큐어, 에이전틱AI 보안 5종 공개
웹3 기반 AI 신원 부여…권한·행동·책임까지 관리
원액세스·원쉴드·원태그 등 보안 솔루션 5종 공개
"AX 핵심은 안전하게 맡길 AI 자율성 범위 설계"
[파이낸셜뉴스] "AI가 아무리 똑똑해도 스스로 신뢰를 만들어낼 수는 없다. AI가 누구이고 무엇을 할 수 있는지, 결과에 대한 책임은 누구에게 있는지가 입증돼야 비로소 AI를 믿을 수 있다."
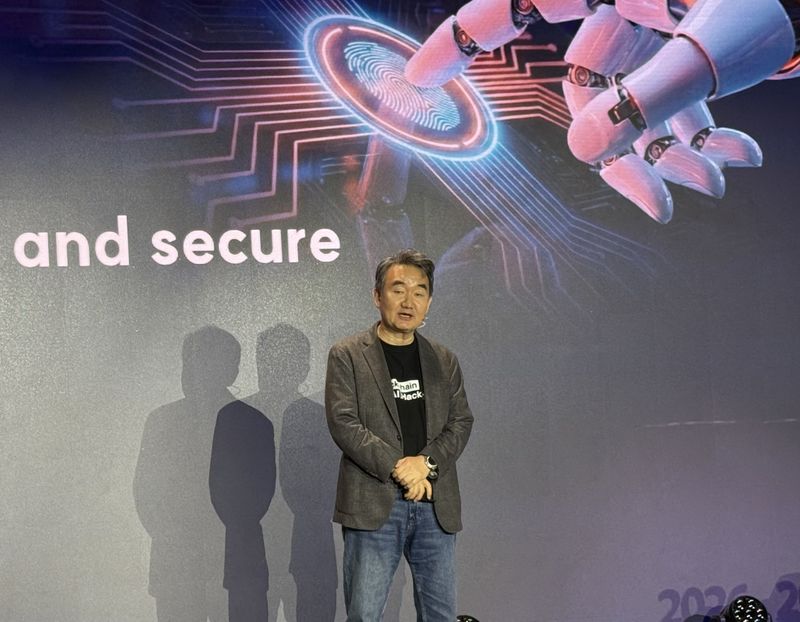
이순형 라온시큐어 의장은 30일 서울 여의도 페어몬트 앰배서더에서 열린 '2026 시큐업'에서 에이전틱 인공지능(AI) 시대의 핵심으로 '신뢰'를 꼽으며 이같이 말했다.
AI가 단순히 질문에 답하는 것을 넘어 스스로 판단하고 실제 업무까지 수행하면서 AI가 누구의 지시를 받았는지, 어떤 권한을 가졌는지, 어디까지 행동할 수 있는지를 검증하는 체계가 필요하다는 것이다. 이 의장은 "AI의 위협은 강력한 해킹 도구가 되는 것만이 아니라 자율적으로 행동하는 AI를 어떻게 통제하고 관리하느냐의 문제"라며 "AI가 누구인지 식별하고 어떤 권한을 위임받았는지, 무엇을 하고 있는지와 책임 소재까지 확인할 수 있어야 한다"고 말했다.
이에 대한 해법으로 이 의장은 웹3(Web3) 기반 'AI 신원'을 제시했다. 사람에게 신분증을 발급하듯 AI 에이전트와 로봇에도 고유한 디지털 신원을 부여하고 권한과 위임 범위를 명확히 해 허용된 범위 안에서만 행동하도록 통제하는 방식이다. 이 의장은 "AI를 이용한 보안만으로는 부족하고 보안이 AI 안에 내재돼 있어야 한다"며 "앞으로는 AI를 누가 더 잘 만드느냐가 아니라 누가 더 안전하게 잘 사용하느냐가 경쟁이 될 것"이라고 강조했다.
라온시큐어는 이를 구현하기 위한 에이전틱AI 보안 솔루션 5종을 공개했다. AI에 신원을 부여하고 권한을 관리하는 '원액세스', AI의 요청을 분석해 위험 행위를 차단하는 '원쉴드', 데이터의 민감도를 자동 분류하는 '원태그', AI 기반으로 보안 운영을 자동화하는 '원소어'와 공격자 관점에서 취약점과 침투 경로를 검증하는 '원해커'를 선보였다. 각각의 솔루션을 단품으로 제공하는 데 그치지 않고 AI가 신원을 부여받아 데이터를 이용하고 업무를 수행하는 전 과정을 하나의 보안 체계로 관리하는 것이 핵심이다.
김태진 라온시큐어 최고기술책임자(CTO)는 "AI 보안 제품을 단품만으로 내놓는 데 그치지 않고 AI가 동작하는 전체 환경을 하나의 파이프라인으로 보고 설계했다"며 "각 기술이 유기적으로 맞물려 AI의 보안부터 활용까지 보호한다는 점이 중요한 차별점"이라고 설명했다.
김 CTO는 기업의 인공지능전환(AX)이 아직 AI와 일대일로 대화하거나 일부 기술검증(PoC)을 진행하는 수준에 머물러 있다고 진단했다. 부서별로 AI를 도입한 뒤 전사 확산 단계에서 보안을 추가하다 보니 보안 체계를 다시 설계해야 하는 문제가 발생한다는 것이다.
김 CTO는 "AX 전환은 더 이상 기능이나 도구를 도입하는 것이 아니라 신뢰를 기반으로 자율성을 설계하는 일"이라며 "설계 단계부터 통제를 AI에 내장하고 신뢰 체계 안에서 어디까지 자율성을 줄 것인지 정해야 한다"고 말했다. 이어 "처음부터 모든 솔루션을 도입할 필요는 없고 기업이 현재 있는 단계에서 필요한 역량부터 시작하면 된다"고 덧붙였다.
김 CTO는 향후 AI의 자율성이 높아질수록 이 같은 신뢰 체계의 중요성도 커질 것으로 내다봤다. 김 CTO는 "AI 에이전트가 자율적으로 업무를 처리하되 사람은 목표 설정과 예외 판단, 고위험 업무 승인과 결과에 대한 책임에 집중하는 방향으로 역할이 바뀔 것"이라며 "기업의 출발점은 큰 AI 모델을 도입하는 것이 아니라 AI에 어느 수준까지 자율성을 안전하게 허용할 수 있는지를 설계하는 데 있다"고 강조했다.
[email protected] 최혜림 기자