이찬진 "우리·농협 해킹 방어 검증할 것·버그바운티 상향 준비"
우리·농협은행 해킹 방어 방식 검증
"금융권 방어 능력 향상시킬 것"
"취약점 신고포상제, KISA 수준으로 확대 준비"
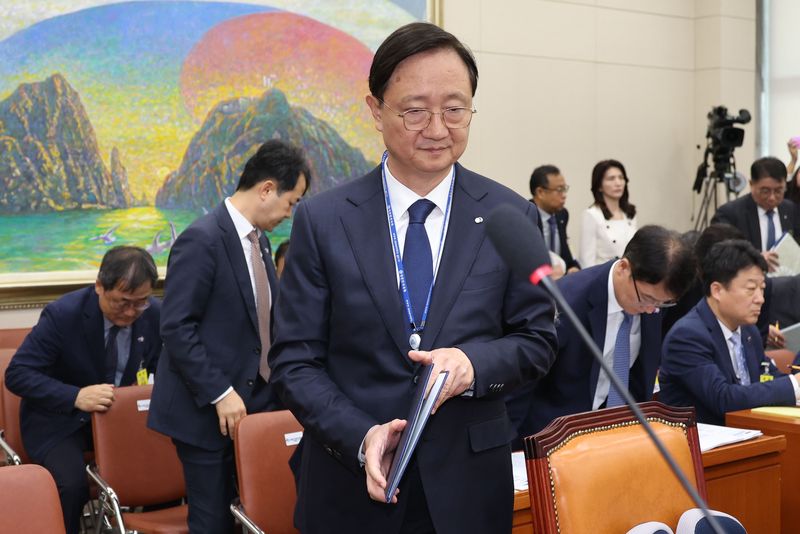
[파이낸셜뉴스] 이찬진 금융감독원장이 최근 금융권 해킹 사태와 관련해 현재까지 정보 유출이 확인되지 않은 우리은행과 NH농협은행의 방어 방식을 검증하겠다고 밝혔다. 보안 취약점을 찾아 신고하면 포상금을 지급하는 '버그바운티' 제도도 한국인터넷진흥원(KISA) 수준으로 강화하는 방안을 준비하겠다고 했다.
이 원장은 19일 오전 금융감독원 등을 대상으로 한 국회 정무위원회 국정감사에서 한민수 더불어민주당 의원이 정보 유출 사고가 발생한 은행과 그렇지 않은 은행의 차이를 묻자 "기본에 충실했기 때문"이라고 답했다. 이어 "우리은행은 다중인증체계를 갖췄고, 농협은행은 외부 공격에 노출되는 접점이 없었다"고 덧붙였다.
우리은행은 지정된 태블릿 단말기를 사용하고 시스템 접속 시 WON인증서를 통한 스마트폰 인증을 거치도록 했으며, NH농협은행은 대출모집인용 별도의 외부 지원시스템을 운영하지 않는다고 설명한 바 있다.
한 의원이 두 은행의 설명을 검증했는지 묻자 이 원장은 "챙겨보려고 한다"고 답했다. 한 의원은 "두 은행의 설명이 맞다면 방어 효과가 있다는 것"이라며 다른 은행도 참고할 수 있도록 표준 기준 등을 마련할 필요가 있다고 주문했다.
AI를 활용한 공격 고도화에 대비해 금융권의 방어 역량을 높여야 한다는 지적도 이어졌다. 한 의원은 기존 은행 전산망에 새로운 업무시스템이 추가되면서 외부 공격이 들어올 수 있는 접점이 늘었다고 짚었다. 특히 인공지능(AI)을 활용한 빠르고 반복적인 공격이 확대될 수 있는 만큼 은행권의 보안체계와 방어 역량을 높여야 한다고 강조했다. 이에 이 원장은 "준비하고 있다"고 밝혔다.
금융회사 보안 점검 결과에 대한 추가 검증 요구도 나왔다. 한 의원은 점검 대상 555개사 가운데 130개사인 23.4%가 미흡 판정을 받았는데, 나머지 425개사도 실제 취약점이나 문제가 없는지 금감원이 검증해야 한다고 지적했다. 이 원장은 "노출 표면에 관해서는 전수조사하고 있다"고 답했다.
금융권의 취약점 신고포상제인 '버그바운티' 활성화 필요성도 제기됐다. 한 의원은 금융권 버그바운티 제도의 운영 횟수와 포상금도 확대해야 한다고 촉구했다. KISA는 2012년부터 해당 제도를 운영해 왔으며, 지난 2024년 33개사가 참여해 1786건의 취약점 신고를 접수했다. 포상금은 2억7669만원에 이른다.
반면, 금감원·금융보안원은 연 1회 운영하며 참여회사도 22개사에 그쳤다. 포상금은 4420만원으로 KISA의 6분의 1 수준이다.
한 의원은 "매년 1회 운영하면 공백이 있지 않겠느냐"며 "운영 횟수를 늘리고 기존 제도를 잘 활용해야 한다"고 말했다. 이 원장은 "KISA 기준으로 상향할 수 있도록 준비하겠다"고 답했다.
[email protected] 이현정 기자