"사이버 팬데믹"...피스콘2026, AI 시대 금융 보안 대전환 한 목소리
박상원 금융보안원장 정보유출 대국민 사과
김태수 조지아공대 교수 "AI 도구, 이미 전문 해커 수준"
나다쿠마라 일루미아 부사장 "AI 속도 인력이 따라갈 수 없어"
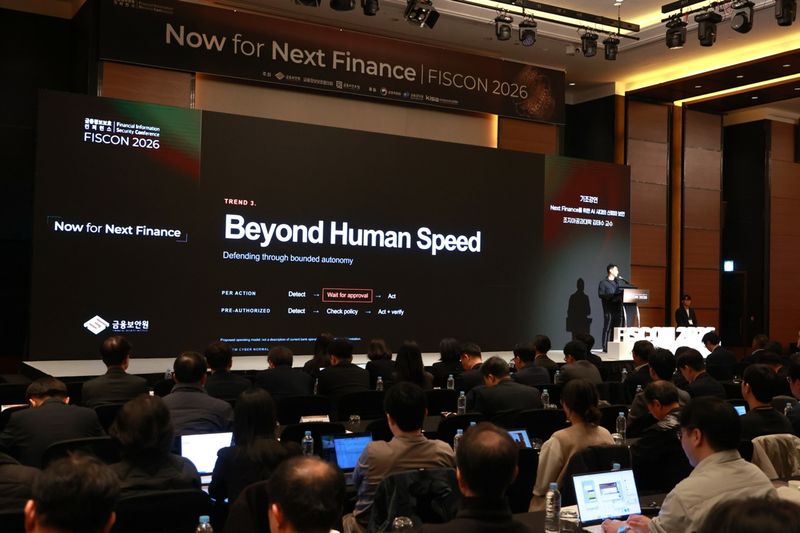
[파이낸셜뉴스] "사이버 펜데믹이라고 부르고 싶다. 발 뻗고 잘 수가 없다"
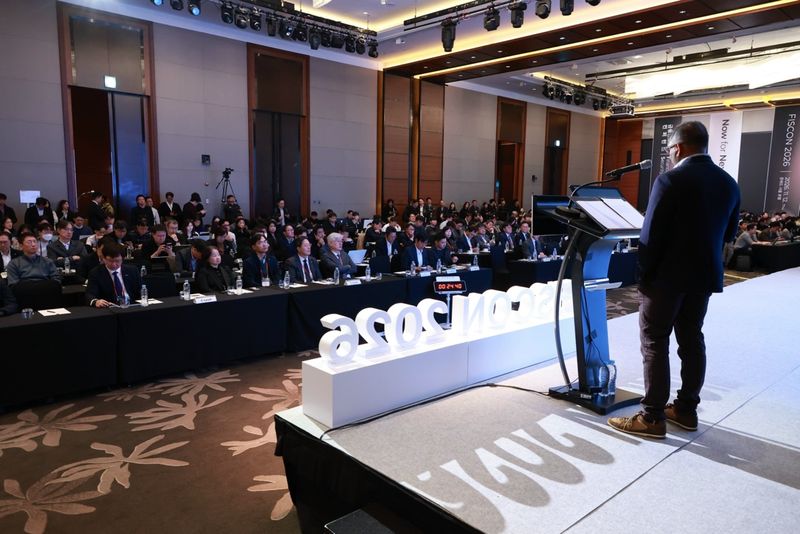
12일 서울 여의도 영등포구 콘래드호텔에서 열린 '금융정보보호 콘퍼런스(FISCON 2026)'에서 특별강연에 나선 김진휘 네이버클라우드 전무는 "네이버클라우드도 우리 망이 안전한지 확신할 수 없다. 실제 해킹이 발생했는데도 모르고 있는지, 아직 공격이 없는지조차 확신하기 어렵다"며 이같이 말했다. 네이버클라우드의 보안을 총괄하는 김 전무 조차도 인공지능(AI)을 활용한 사이버 공격이 몰려오는 상황이 혼란스럽다는 솔직한 진단이다.
김 전무는 "AI를 활용하지 않으면 더 이상 살아남을 수 없다"면서 "사람이 하면 취약점 패치에 두세 달이 걸리지만, AI를 활용하면 45분 만에 처리할 수 있다"고 설명했다. 이어 "보안 업무 부담이 커져 퇴직을 고민하는 실무자도 있다"면서 "모든 팀의 모든 직원이 주간 근로시간 52시간을 넘긴 상태"라고 덧붙였다.
이에 네이버클라우드는 시간 효율성을 끌어올리는 방안을 찾고 있다. 먼저 AI로 취약점을 먼저 찾아내는 동시에 침투 이후 확산을 막는 체계를 구축하고 있다. 해외 AI 모델에 의존하지 않도록 금융보안원 등 44개 기관과 컨소시엄을 꾸려 사이버 보안 특화 AI를 개발 중이며, 이를 금융권에 적용해 공격과 방어를 아우르는 AI 보안 체계를 마련한다는 계획이다. 김 전무는 해당 체계를 꾸리는 데 네이버클라우는 이미 2000억원을 투자했다고 발혔다. 2차 성능 평가 결과는 오는 2027년 2월에 공개될 예정이다.
김 전무는 "오픈AI가 이미 언론에 공개한 대로 군집공격이 가시화됐다"면서 "군집공격이라는 단어 앞에서 굉장한 패닉에 빠졌다"고 말했다. 이어 "해킹만을 정답지 삼아 탈주한 AI가 실제 해킹 공격을 했는데 이때 700개 에이전트가 가담했다는 것이 이미 드러난 사실"이라며 "앞으로 대한민국인 1000개 이상, 1만개 이상 에이전트가 가담한 공격을 견딜 능력이 없다면 말 그대로 사이버 펜데믹"이라고 말했다.
김 전무는 이어 "공격의 타깃은 가장 먼저 금융이 될 것"이라며 "기존 공격자 중에는 중국이 가장 많았고 업종은 금융을 타깃 삼았다"고 설명했다. 그는 이번 컨퍼런스에서는 해킹 대응 체계를 바꿔야 한다는 목소리가 이어졌다. 인공지능(AI)을 활용한 취약점 탐색과 공격이 빨라지는 가운데, 금융권에서는 침해를 완전히 막는 데 그치지 않고 공격이 발생했을 때 피해가 번지지 않도록 해야 한다는 것이다.
문제는 발견된 취약점이 실제 공격에 이용될 수 있다는 점이다. 김 교수는 AI를 활용하면 전문적인 훈련을 받지 않은 사람도 과거 숙련된 해커 수준의 공격을 시도할 수 있다고 말했다. 공격자는 취약점 하나만 찾아내면 되지만 방어자는 해당 취약점이 자기 시스템에 영향을 주는지부터 확인해야 한다. 그는 "사람이 개입하는 순간 이미 지는 게임"이라며 "취약점 발견부터 대응까지 사람이 판단하고 승인하는 절차가 길어질수록 방어가 공격 속도를 따라가기 어려워질 수 있다"고 설명했다.
라구 난다쿠마라 일루미오 부사장도 "AI를 활용한 공격은 기계의 속도로 이루어지기 때문에, 사람이 탐지하고 대응하는 속도로는 따라갈 수 없다"며 "이제 중요한 것은 '얼마나 빨리 탐지하느냐'가 아니라, '공격이 어디까지 확산될 수 있느냐'"라고 덧붙였다.
그는 "금융기관이 침해 가능성을 전제로 보안 체계를 설계해야 한다"고 제언했다. 클라우드와 AI, SaaS, 원격 개발, 오픈 뱅킹 등 시스템 간 연결이 늘어난 환경에선 모든 공격을 막는 데 집중하기보다 침해가 발생했을 때 공격자가 어디까지 이동할 수 있는지, 얼마나 빨리 차단할 수 있는지를 봐야 한다는 것이다. 이를 위해 시스템 간 연결을 파악하고 꼭 필요한 접근만 허용하는 제로 트러스트와 마이크로 세그먼트 전략을 제시했다. 그는 "결제 서비스처럼 보호할 대상을 정하고, IP나 인프라가 아닌 업무와 자산을 기준으로 필요한 연결만 허용해야 한다"고 설명했다.
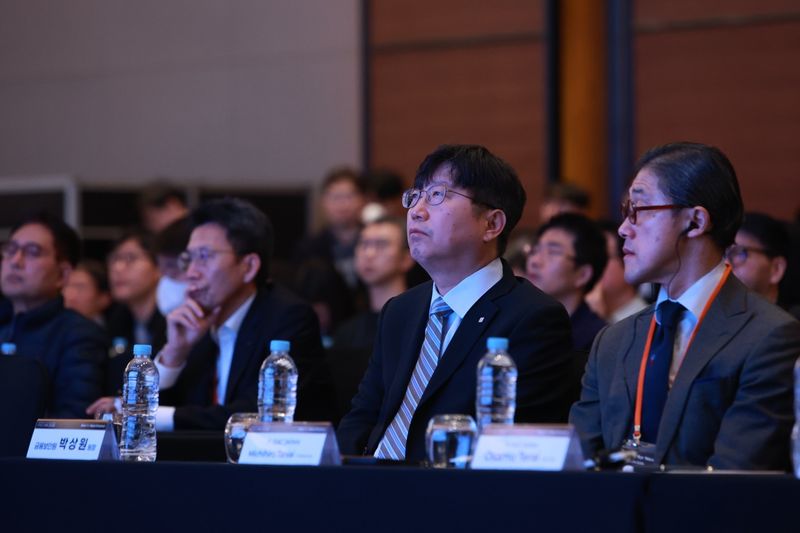
한편, 행사 시작 직후 박상원 금융보안원장은 지난 9일 발생한 정보 유출 사고에 대해 공식 사과했다. 박 원장은 "추가 유출 여부와 사고 원인을 철저히 규명하고 있다"며 "전 시스템을 전수 점검해 근본적인 재발방지 대책을 마련하겠다"고 설명했다. 이어 "이번 일을 거울삼아 정보 보호 체계 전반을 더욱 철저히 개선하고 금융의 보안을 뒷받침하는 역할을 해나가겠다"며 거듭 사과했다.
[email protected] 박문수 기자